Et kjøleanlegg kan fortsette å gå selv om noen har endret temperaturen slik at varene blir ødelagt. Bedriften oppdager kanskje ikke angrepet på en datamaskin, men i form av varer som må kastes. Hvis en leverandør også har fjerntilgang til anlegget, krever trygg gjenoppretting mer enn en telefon til den vanlige IT-supporten.
Angrepene på kjøleanlegg i Europa reiser et konkret spørsmål for norske ledere: Hvem kan endre innstillingene på utstyr bedriften er avhengig av, hvem oppdager en farlig endring, og hvem kan gripe inn før tapet vokser?
Begynn med utstyret som kan få store konsekvenser for kunder, sikkerhet eller økonomi hvis det svikter. Finn ut hvem som styrer det, hvordan fjerntilgangen fungerer og hvordan dere kan kontrollere de faktiske forholdene uavhengig av styringssystemet. Avtal deretter en trygg fremgangsmåte med leverandøren, og test den. Fjernservice er nyttig, særlig for en liten bedrift langt fra nærmeste tekniker. Målet er å beholde fordelen og samtidig ha kontroll på tilgangen og beredskapen.
Dette sier myndighetene om hendelsene
Den 4. november opplyste EU-kommisjonen og samarbeidende etater at kjøleanlegg og lignende utstyr i flere EU-land hadde vært rammet av digitale hendelser siden 11. oktober. En ny bølge fant sted 1. og 2. november. Myndighetene etterforsket hendelsene. Fellesuttalelsen fastslo ikke én felles årsak eller hvem som sto bak alle angrepene.
Svenske myndigheters kriseinformasjon meldte at temperaturen var skrudd opp i flere kjøle- og fryseanlegg i dagligvarehandelen. Det svenske cybersikkerhetssenteret advarte om at eldre styringsutstyr som er koblet til internett, kan være vanskelig å sikkerhetsoppdatere.
I Norge vurderte NSM og Næringslivets Sikkerhetsråd 4. november at norske dagligvarekjeder generelt var godt rustet mot denne typen angrep. Samtidig opplyste de at flere bedrifter var varslet om dårlig sikrede kjøleanlegg, mens de ennå ikke hadde fått kontakt med en håndfull andre. Det betyr ikke at alle norske kjølelager er utsatt. Det er heller ingen garanti mot enkeltangrep.
Den 6. november oppfordret Mattilsynet virksomheter innen mat og vann til å gjennomgå sikkerheten og øve på beredskapsplanene. Advarselen gjelder blant annet digitale systemer som styrer fysiske prosesser, ofte kalt operasjonell teknologi. Myndighetenes uttalelser fastslår ikke at KI ble brukt i angrepene mot kjøleanleggene. Bedriften trenger ikke vente på svar om KI før den sikrer utstyret sitt.
Følg forbindelsen helt frem til anlegget
Se for deg en norsk matvaregrossist. Leverandøren av kjølerommet kan feilsøke på avstand, gårdeieren stiller med nettforbindelse og grossisten eier varene. Den vanlige IT-leverandøren administrerer ansattes brukerkontoer, men har ikke ansvar for styringen av kjøleanlegget. Eksempelet er oppdiktet og beskriver ikke en bedrift som er rammet.
Lederen bør samle partene rundt ett kjølerom. Be leverandøren vise hvilken styringsenhet som brukes, hvilken programvare den har og om den fortsatt får sikkerhetsoppdateringer. Kartlegg alle muligheter for fjerntilgang og hvem som har lov til å endre innstillingene. Ta med mobilforbindelser og leverandørkontoer, ikke bare kontornettet. Avtal hvem som holder oversikten oppdatert og fjerner tilganger når en avtale avsluttes eller en medarbeider slutter.
Spør om styringsenheten er direkte tilgjengelig fra internett, og om fjerntilgangen er begrenset til navngitte, godkjente brukere. Be om en plan for å fjerne unødvendig eksponering, oppdatere utstyr som fortsatt støttes og bytte ut komponenter som ikke lenger får oppdateringer. Hvis oppdatering eller utskifting må vente, avtal midlertidige tiltak med en fagperson og sett en dato for ny vurdering. Ikke ta for gitt at det er ufarlig å kutte en forbindelse. Det kan også stanse varsling eller tilgang til service. De som har ansvar for sikker drift, må vurdere og teste endringen.
Bør anlegget kobles fra internett?
For noen kritiske anlegg er det beste valget å fjerne internettilgangen permanent. Hvis kjølingen fungerer trygt med lokal styring, lokale varsler og vedlikehold på stedet, fjerner dere samtidig en inngang for angripere på nettet. Et kjølelager som sjelden trenger fjernservice, kan være tjent med dette, selv om teknikerbesøk tar lengre tid og koster mer.
Finn først ut hva «frakoblet» betyr for akkurat deres anlegg. Det hjelper lite å slå av en nettside for fjernstyring hvis styringsenheten fortsatt har et mobilmodem, en annen leverandørforbindelse eller tilgang gjennom kontornettet. Et system uten direkte internettilgang kan fortsatt nås via andre nettverk det er koblet til. Et system som er helt isolert fra nettet, kan likevel rammes gjennom for eksempel infiserte serviceenheter, minnepinner, fysisk tilgang eller feil innstillinger. Det må fortsatt vedlikeholdes og oppdateres på en trygg måte.
NSM anbefaler at komponenter i industrielle styringssystemer ikke bør ha direkte fjerntilgang over internett, og at driftsnettet skilles fra det vanlige IT-nettet. Det betyr ikke at alle anlegg må kobles helt fra. Hvis fjernservice er nødvendig, bør utstyret ikke ligge åpent på internett. Gi i stedet tilgang gjennom en kontrollert forbindelse, med navngitte brukere, sterk innlogging, begrensede rettigheter og logging. Tilgangen bør bare være aktiv når den trengs. En VPN-forbindelse alene er ikke en fullstendig sikkerhetsplan.
Driftsansvarlig og leverandøren bør teste løsningen før den tas i bruk permanent: Fortsetter kjølingen trygt uten forbindelsen? Hvor går varslene? Hvordan får dere installert oppdateringer og utført hastreparasjoner? Avtal hvem som skal kontrollere temperaturen, hvor ofte det skal skje, hva som gjelder utenfor arbeidstid og hvordan en tekniker kan komme til anlegget. Gå gjennom serviceavtalen og kostnadene ved utrykning og uavhengig varsling. Dokumenter beslutningen og risikoen dere fortsatt må leve med. Ikke koble fra et anlegg i drift uten at kvalifiserte fagfolk først har vurdert sikkerheten.
Lag en plan for et angrep før det skjer
Tenk deg at noen oppdager en uventet temperaturendring eller en uvedkommende innlogging. Første oppgave er å beskytte mennesker og matvarer mens fagfolk finner ut hva som har skjedd. Planen bør navngi en ansvarlig for hendelsen og en stedfortreder, en som tar beslutninger om mattrygghet, en kjøletekniker og personer som kan bistå med IT-sikkerhet. Avtal hvordan alle kan nås utenfor arbeidstid. Kontaktlisten, planen og nødvendige driftsinstrukser må være tilgjengelige selv om det berørte nettverket ikke virker.
Avklar på forhånd hvem som kan stenge fjerntilgangen og hvordan det gjøres forsvarlig. NSMs sjekkliste for digitale angrep anbefaler å koble berørte systemer fra internett, men la dem være på slik at spor ikke går tapt. Et kjøleanlegg har samtidig egne krav til sikkerhet og drift. Den driftsansvarlige og kvalifiserte fagfolk må avgjøre hvordan forbindelsen kan brytes trygt på det aktuelle anlegget. Ikke slå av styringsenheten eller slett logger som en improvisert første handling. Ved umiddelbar fare gjelder anleggets etablerte nødprosedyrer.
Planen må også beskrive hvordan ansatte skal måle temperaturen uavhengig, sikre eller holde tilbake berørte varer, skaffe alternativ kjølekapasitet der det er mulig og avgjøre hva som kan leveres forsvarlig. Involver fagfolk på mattrygghet og kontakt relevante myndigheter ved behov. Hvilke varsler som er påkrevd, avhenger av hendelsen og virksomheten. Dokumenter observasjoner og beslutninger, ta vare på relevante logger og innstillinger, og få hendelsen undersøkt av fagfolk.
Før anlegget kobles til igjen, må angriperens tilgang fjernes, årsaken undersøkes så langt det er mulig og innstillinger og programvare gjenopprettes fra pålitelige kilder. De som har ansvar for utstyret og mattryggheten, bør kontrollere drift og varsling før ledelsen godkjenner en gradvis gjenåpning. Øv på planen sammen med leverandøren, også på et scenario der leverandørens egen forbindelse eller tjeneste er kompromittert. Gi funnene en ansvarlig og en frist for oppfølging.
Finn ut hva som skjer med varene
Et skjermbilde som viser innstilt temperatur, beviser ikke i seg selv hvilken temperatur det faktisk er i kjølerommet. Bestem hvordan de ansatte skal kontrollere forholdene uavhengig dersom dere ikke kan stole på styringssystemet eller dataene fra det. Bruk egnet måleutstyr som blir vedlikeholdt, og følg bedriftens rutiner for mattrygghet. Hvilke målinger som trengs, hvilke grenser som gjelder og hvordan varene skal håndteres, avhenger av produktene og situasjonen.
Avtal på forhånd hvem som mottar varsler, også utenfor arbeidstid, og hvem som har fullmakt til å kontakte serviceleverandøren, begrense fjerntilgang eller stanse utlevering. Et varsel som bare sendes til systemet dere ikke lenger kan stole på, er ikke nødvendigvis nok. En uavhengig varslingskanal eller en manuell kontroll kan hjelpe, forutsatt at noen har ansvar for å følge opp. Beskriv kostnadene og begrensningene ved reserveløsningen, fremfor å anta at den alltid virker.
Ikke selg eller kast varer bare fordi et KI-verktøy gir et svar om temperaturen. Følg virksomhetens rutiner for mattrygghet, søk råd fra kvalifiserte fagfolk og kontakt relevant myndighet ved behov. KI kan hjelpe med å samle utstyrslisten eller lage et utkast til en øvelse. Innholdet må likevel kontrolleres, og planen må være tilgjengelig når KI-tjenesten ikke er det.
Øv på én beslutning sammen med leverandøren
Gjennomfør først en skrivebordsøvelse uten å endre utstyret i drift. Fortell deltakerne at temperaturen som vises i styringssystemet, ikke stemmer med en uavhengig måling utenfor arbeidstid. Be dem som har ansvar for drift og sikkerhet, serviceleverandøren og IT-kontakten avgjøre:
- Hvem mottar varselet og kontrollerer de faktiske forholdene?
- Hvem kan begrense fjerntilgangen uten å slå av nødvendig overvåking eller gjøre anlegget utrygt?
- Hvem avgjør om varer må holdes tilbake eller driften stanses, og hvem skal vedkommende rådføre seg med?
- Hvordan skal hendelsen dokumenteres, relevant informasjon tas vare på og riktige innstillinger gjenopprettes på en trygg måte?
- Hva gjør dere hvis leverandøren eller den vanlige kommunikasjonskanalen ikke er tilgjengelig?
Noter hvor lang tid det tok å nå hver person, hvilke beslutninger som manglet en ansvarlig og hvilket utstyr eller hvilken informasjon dere savnet. En samtale er en god start, men den beviser ikke at en teknisk stans eller oppstart fungerer. Avtal eventuelle praktiske tester med kvalifisert personell og vurder sikkerheten først.
Hva bør styret spørre om?
Ledelsen har ansvar for utstyrsoversikten, leverandøravtalene, de tekniske endringene og øvelsene. Styret bør spørre hvilke fysiske prosesser som kan gi vesentlige tap hvis innstillingene endres, om bedriften kan oppdage problemet uavhengig av styringssystemet og hva ledelsen trenger for å lukke de alvorligste hullene. Et lite selskap kan begynne med ett kjølerom og en telefon til leverandøren. En større aktør kan trenge en samordnet plan for flere lokasjoner og servicepartnere.
Artikkelen om sikkerhetsansvar ved tjenesteutsetting beskriver hvordan oppgaver kan falle mellom avtaler. Veiledningen for daglig leder ved en cyberhendelse tar for seg beslutningene når en hendelse er mistenkt. Det første steget er enklere: Velg ett kritisk anlegg, utpek en ansvarlig og finn ut om de som skal reagere, kan kontrollere og sikre den fysiske driften.
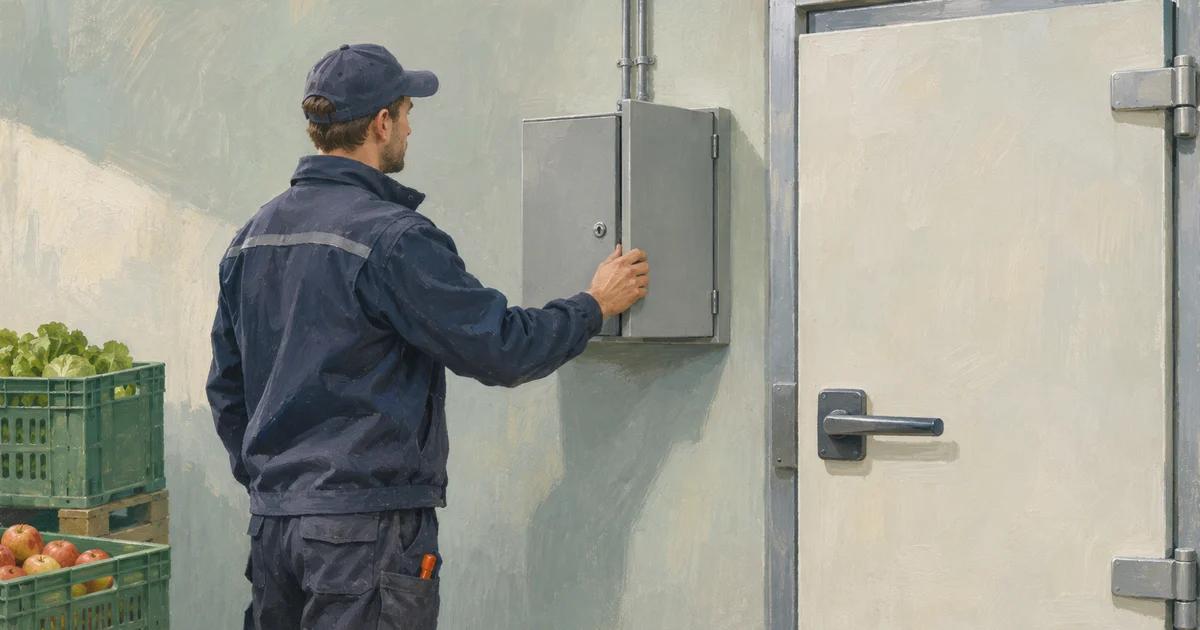
Kildene ble kontrollert 8. november 2026. Grossisten og øvelsen er oppdiktet. Tiltakene er forfatterens anbefalinger, ikke dokumentasjon på at en bestemt bedrift er sårbar. Illustrasjonen er KI-generert.