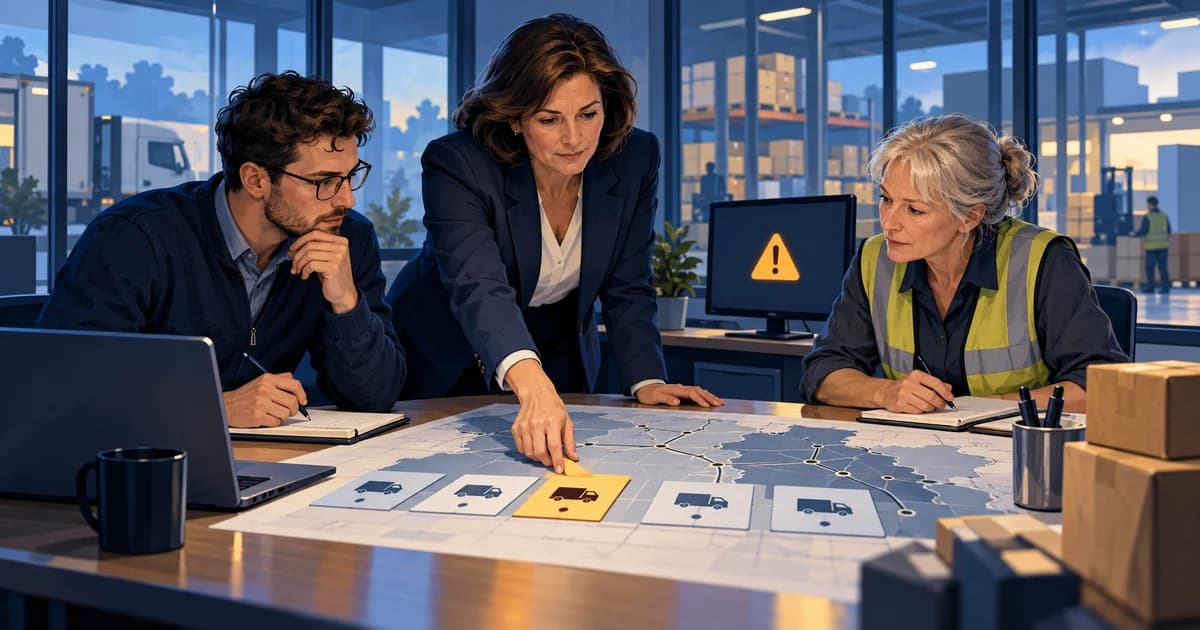
Klokken 08.20 får en norsk grossist ikke tilgang til ordresystemet. Flere ansatte mottar uvanlige forespørsler om pålogging. Bilene venter, kundene forventer leveranser, og IT-leverandøren kan ennå ikke bekrefte om årsaken er et angrep. Daglig leder må ta beslutninger før noen har hele forklaringen.
Dette er en hypotetisk øvelse. Den skal avdekke valgene en teknisk gjenopprettingsplan ikke kan ta for ledelsen: Hva kan fortsette forsvarlig, hvilke kunder trenger oppfølging, og hvem kan godkjenne ekstraordinære utgifter eller en langvarig driftsstans?
Samle beslutningene i én prosess
Utpek en koordinator for hendelsen og en navngitt stedfortreder. Skill koordineringen fra den tekniske undersøkelsen. I en liten bedrift kan daglig leder koordinere i starten, men bør unngå å bli den eneste som alle oppdateringer må gå gjennom. Bruk en avtalt alternativ kommunikasjonskanal hvis vanlig e-post eller samarbeidskontoer kan være kompromittert.
Be om en kort situasjonsoversikt med fire felt: bekreftede fakta, foreløpige antakelser, umiddelbare konsekvenser og neste beslutning. Registrer beslutninger, ansvarlige og tidspunkter. Ikke gjør en ubekreftet forklaring fra en leverandør til en offentlig uttalelse.
NSMs sjekkliste for hendelseshåndtering, oppdatert 1. oktober 2026, anbefaler å iverksette forberedte planer og skaffe nødvendig ekspertkompetanse. Teknisk skadebegrensning og sikring av bevis bør følge disse planene og kvalifiserte råd. Ledelsen bør forklare hva driften er avhengig av, fremfor å improvisere kommandoer i systemene.
Avgjør hva som kan leveres forsvarlig
I grossistens øvelse kan enkelte leveranser kanskje klargjøres fra tidligere bekreftede ordrer. Andre er avhengige av endrede adresser eller betalingsopplysninger som dere ikke kan stole på akkurat nå. Å fortsette alle utsendelser kan øke skaden. Å stoppe alt kan ramme kundene unødvendig.
Be den driftsansvarlige foreslå et minimumsnivå for leveransene: Hvilke ordrer kan kontrolleres uavhengig, hvilke må vente, og hvordan skal manuelt arbeid avstemmes etterpå? Vurder sikkerhet, avtalekonsekvenser og kundens avhengighet før dere bare prioriterer den største fakturaen. Behold sporbare registreringer av manuelle ordrer for å unngå dobbeltleveranser når systemene er tilbake.
Gjør den økonomiske risikoen konkret. Hvis ti leveranser utsettes, hvilke kostnader blir forskjøvet, og hvilke kommer i tillegg? Skill mellom mulig tapt salg, krav etter avtaler, gjenopprettingskostnader og virkningen på likviditeten. En dags tapt omsetning er ikke automatisk en dags tapt fortjeneste. Bruk intervaller og pek ut forutsetningene som lettest kan endre seg.
Fortell hva dere vet, og når neste oppdatering kommer
Gi ansatte én avtalt kanal for å rapportere mistenkelig aktivitet og ett sted for driftsbeskjeder. Legg kundekommunikasjonen til noen som kan samordne den med driften og undersøkelsen. Kundene trenger praktisk informasjon om ordrene sine, alternativer og neste oppdatering, selv om årsaken fortsatt er ukjent.
Ikke påstå at ingen har fått tilgang til opplysninger, eller at driften er gjenopprettet innen et bestemt klokkeslett, uten grunnlag for det. Kontakt relevante beredskapspartnere og vurder varslingsplikter raskt. En kundebeskjed, en politianmeldelse og en melding til tilsynsmyndigheten har ulike formål. Det ene erstatter ikke automatisk det andre.
Etter personvernforordningen artikkel 33, som er gjennomført i norsk rett, skal den behandlingsansvarlige melde brudd på personopplysningssikkerheten til vedkommende tilsynsmyndighet uten ugrunnet opphold og, når det er mulig, innen 72 timer etter å ha fått kjennskap til bruddet, med mindre det sannsynligvis ikke medfører risiko for personers rettigheter og friheter. En databehandler skal varsle den behandlingsansvarlige uten ugrunnet opphold. Dette er ikke en generell frist for alle IT-avbrudd. Vurder informasjon til berørte personer etter artikkel 34, i tillegg til relevante sektor- og avtalekrav. Ikke vent til undersøkelsen er ferdig før disse vurderingene starter.
Definer gjenoppretting som en tjeneste som virker
At en server svarer igjen, er bare én del av gjenopprettingen. Kan medarbeiderne stole på ordrene, finne riktige opplysninger og avstemme etterslepet? Be de teknisk ansvarlige vise grunnlaget for trygg oppstart, og la driften kontrollere en hel transaksjon før dere åpner bredt.
Ledelsen bestemmer hvilket driftsomfang som kan tillates ut fra dokumentasjonen. Styret bør få de vesentlige forretningskonsekvensene, den viktigste usikkerheten og beslutningene som krever styrets involvering. Det bør utfordre om bedriften er klar og har tilstrekkelige ressurser, uten å styre hvert trinn i gjenopprettingen.
Øv på det ubehagelige valget
Bruk scenarioet i en 45 minutters samtale med daglig leder, økonomi, drift og IT-kontakten. Halvveis legger dere inn en ny opplysning: Den siste sikkerhetskopien er ikke gjenopprettet i en vellykket test. Deretter kommer en kunde som spør om opplysningene deres er eksponert.
Avslutt med tre resultater: en korrigert kontaktliste som er tilgjengelig under et avbrudd, den viktigste uavklarte beslutningsfullmakten og én test av gjenoppretting eller manuelt arbeid med ansvarlig og dato. Dette øvelsesopplegget er min anbefaling, ikke en offisiell tidsplan for hendelseshåndtering.
Bruk artikkelen om ansvar ved tjenesteutsetting av IT til å lukke hull hos leverandørene før neste øvelse. Ved feil som begynner i en KI-agent, beskriver guiden til KI-hendelser handlinger i kø og tilkoblede verktøy.
Kilder og avgrensning
Kildene ble kontrollert 12. oktober 2026. Hendelsen og øvelsen er hypotetiske. NSM gir sikkerhetsveiledning. Konkrete lovplikter avhenger av virksomheten og hendelsen. Artikkelen støtter ledelsens forberedelser og erstatter ikke en teknisk beredskapsplan eller en juridisk vurdering av den aktuelle hendelsen.